 Tidy My Mac
指南 · 更新于 2026年11月8日
Mac 钓鱼检查:这个链接、消息或网站是假的吗?
一条关于包裹的短信,一封关于你 Apple 账户的邮件,一个看起来毫无破绽的登录页面。本文介绍如何在点按、登录或付款之前,用 Mac 自带的工具检查链接、消息或网站是否为钓鱼,以及如果已经这样做了该怎么办。
macOS 26 Tahoe 或更高版本 · 无需信用卡 · 一切都在你的 Mac 上运行
简短回答:打开链接之前先查看它的真实地址,如果不确定,就用 Google 安全浏览网站状态或 VirusTotal 检查。在登录页面上,让“密码”App 来判断:它只会在真正的网站上填充你的密码。绝不要使用意外收到的消息中的链接或电话号码;请打开该公司的应用或自己输入它的网址。如果你已经输入了密码,请立即在真正的网站上更改。
Mac 上的钓鱼是什么样子
钓鱼是指冒充你信任的公司的消息或页面,目的是让你登录、付款、打电话或安装某些东西。它可能通过电子邮件、“信息”中的短信、社交媒体私信、二维码,或搜索结果顶部的广告出现。最常见的有:
- 包裹无法投递,需要支付一小笔费用或提供新地址。
- 你的 Apple 账户、银行账户或银行卡已被锁定或在国外被使用,需要你确认个人信息。
- 你的 iCloud 储存空间已满,照片将被删除。
- 来自政府机构或公用事业公司的退税、通行费或未缴账单。
- 一张你没买过的东西的收据或订阅续订通知,附带一个用来取消的电话号码。
- 价格远低于其他地方的商店,或几分钟后就结束的促销。
它们的共同点:制造紧迫感,并要求你直接通过消息本身采取行动。拼写无误、标志逼真都说明不了什么。
1. 查看链接的真实地址
- 在“邮件”中:将指针停在链接上,不要点按。片刻之后,真实地址会显示在黄色标签中或窗口底部。
- 在“信息”中:按住 Control 键点按链接,选择“拷贝链接”,然后粘贴到备忘录中查看。
- 在 Safari 浏览器中:页面打开后查看地址栏。Safari 浏览器只显示网站名称;点按地址栏即可查看完整地址。
接下来找出网站的真实名称:它是第一个单独的 / 之前的那部分,从右往左读。在 https://apple.com.id-verify.top/login 中,网站是 id-verify.top,而不是 Apple。在 https://amazon.co.jp-account.help 中,网站是 jp-account.help。请留意:
- 替换的字母:
app1e.com、rnicrosoft.com(用 r 和 n 冒充 m)、paypa1.com。 - 多出来的词:
apple-support-center.com、secure-mybank-login.net。 - 不寻常的后缀,例如
.top、.xyz、.click或.cn,而该公司实际使用的是.com或你所在国家或地区的域名。 - 隐藏真实地址的短链接,例如
bit.ly。正规公司很少会为账户问题发送这类链接。
挂锁图标和“https”只说明连接是加密的。钓鱼网站也有。
2. 不打开也能检查网址
拷贝链接,粘贴到以下任一免费检查工具中。两者都不会在你的 Mac 上打开该页面:
- Google 安全浏览网站状态:Chrome 和 Firefox 用来向你发出警告的正是这份列表。它会告诉你该网站目前是否已知存在危险。
- VirusTotal:同时用几十家安全公司的列表检查该网址。一两家不知名厂商的报警可能只是误报;如果有好几家报警,或任何一家标记为钓鱼,就明确不要打开。
结果干净并不等于保证安全:新的钓鱼网站每小时都在上线,很多在一天之内就被撤下,列表还来不及收录。如果消息本身就可疑,检查结果干净也不代表它是安全的。
3. 让密码替你检查登录页面
这是 Mac 上最好的钓鱼检查方法,即使假页面做得天衣无缝也同样有效。“密码”App 和 iCloud 钥匙串只会在保存时所在的那个网站上自动填充密码或提供通行密钥。如果你打开了一个看起来像银行或 Apple 登录页面的网页,而 Safari 浏览器什么都没提供,那么这个网址就不是真的:关掉页面。
通行密钥更进一步:它根本无法被输入到假页面中。如果网站提供通行密钥(例如 Apple、Google、Amazon 和许多银行),请改用通行密钥。
4. 保持 Mac 自带的警告开启
- Safari 浏览器:在“Safari 浏览器”›“设置”›“安全性”中,保持“访问欺诈网站时发出警告”开启。这样,Safari 浏览器会在打开已知钓鱼网站之前显示红色的整页警告。不要无视警告继续访问。
- Chrome:在“设置”›“隐私和安全”›“安全”中,保持“安全浏览”开启;“增强型保护”还会检查新网站。
- 信息:在“信息”›“设置”中,开启对未知发件人的筛选(旧版本中称为“过滤未知发件人”),这样来自陌生号码的短信会归入单独的列表。
- 邮件:在“邮件”›“设置”›“隐私”中,开启“保护邮件活动”,这样打开邮件时就不会让发件人知道你的地址是真实的。
5. 检查消息本身
看它来自哪个地址、怎么称呼你,最重要的是它要求你做什么。如何判断邮件是否为诈骗会一步步带你在“邮件”中检查发件人、链接和邮件头。如果还是判断不了,就反过来走:打开该公司的应用,或自己输入它的网址,看看那里有没有同样的通知。账户真的有问题,那里也一定会显示。
用 Tidy My Mac 检查钓鱼
上面的步骤都有效,但前提是你要在消息最具迷惑性的那一刻想起它们。Tidy My Mac 能替你完成其中两项:
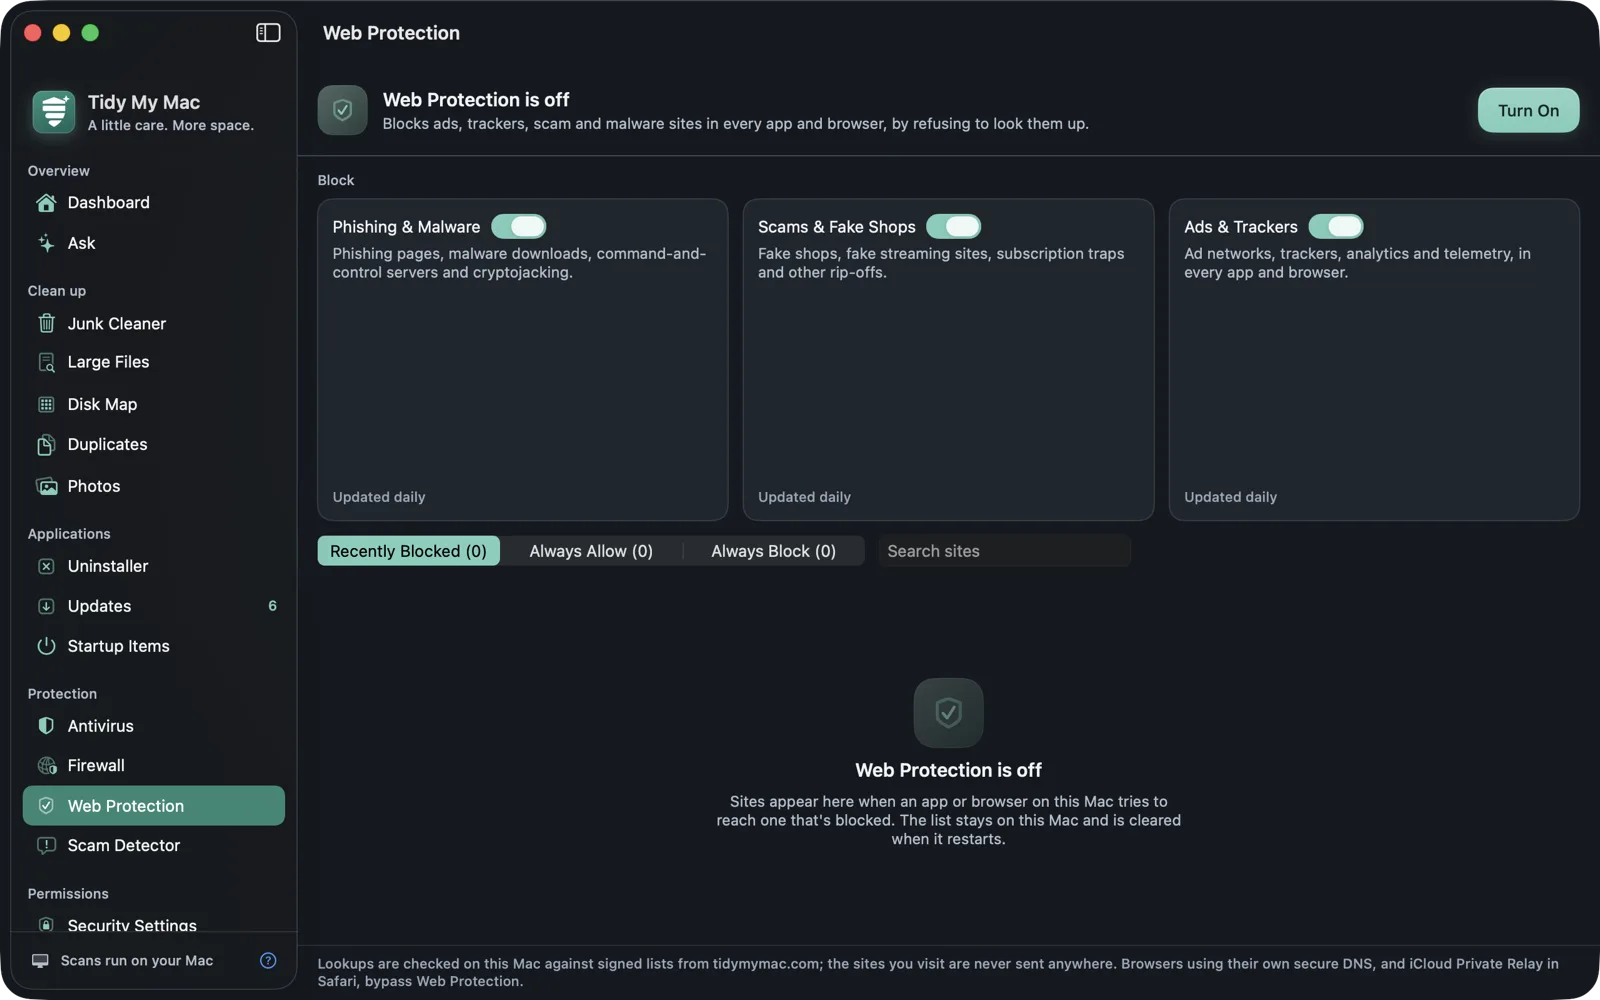
- Web Protection 会在 Safari 浏览器、Chrome、Firefox 以及其他所有应用(包括“邮件”和“信息”)中拦截已知的钓鱼、诈骗、假冒商店和恶意软件网站。无需安装浏览器扩展,你访问的网站在你的 Mac 上检查,不会被发送到任何地方。
- Scam Detector:粘贴一封可疑的邮件、短信或私信,看看它的风险有多高以及原因,并指出其中的紧迫语气、链接和它提出的要求。借助 Apple Intelligence,检查在你的 Mac 上进行。
- 如果你已经点按并安装了什么,Antivirus 和 Adware 会扫描钓鱼页面安装的东西,Browser Extensions 则会列出每个浏览器中的每一个扩展。
免费试用 7 天,无需银行卡。扫描在你的 Mac 上进行:你的文件、消息和访问的网站都不会被上传。如果什么都没发现,那也是个好答案。 免费扫描你的 Mac
如果你已经点按、登录或付款
- 你只是打开了链接:关掉页面即可。在保持更新的 Mac 上,单单打开一个网页很少会造成伤害。不要下载或允许它提供的任何东西。
- 你输入了密码:立即在真正的网站上更改密码,并更改其他所有使用同一密码的地方,然后开启双重认证或通行密钥。检查该账户最近的登录记录;如果是邮箱,还要检查转发规则。
- 你输入了银行卡或银行账户信息,或一次性验证码:立即拨打卡上的电话联系银行,并冻结该卡。在假页面上输入的一次性验证码,能让骗子完成付款或登录。
- 你安装了什么,或让别人控制了你的 Mac:断开网络,并按照如何检查 Mac 是否被黑逐项检查。
举报
- 冒充 Apple 的消息:转发至 reportphishing@apple.com。在“信息”中,使用对话下方的“报告垃圾信息”。
- 日本:日本反钓鱼协议会(Council of Anti-Phishing Japan),info@antiphishing.jp。美国:reportphishing@apwg.org 和 ReportFraud.ftc.gov。英国:report@phishing.gov.uk。德国:phishing@verbraucherzentrale.nrw。
- 如果你损失了钱财,请同时向银行和警方报案。
关于钓鱼检查的常见问题
将指针停在链接上或拷贝链接,查看第一个单独的斜杠之前的网站名称。把网址粘贴到 Google 安全浏览网站状态或 VirusTotal 中,它们无需打开即可检查。不确定时,请改为打开该公司的应用或自己输入它的网址。
部分有。Safari 浏览器会在打开已知欺诈网站前发出警告,“信息”可以过滤未知发件人,“密码”App 只会在真正的网站上填充密码。但 macOS 不会在其他应用中拦截钓鱼网站,也拦不住尚未列入名单的新网站。
在保持更新的 Mac 上,这种情况非常罕见。危害来自你接下来的操作:输入密码、卡号或验证码,或者下载并打开文件。请保持 macOS 和浏览器为最新版本,并关掉页面。
不一定。挂锁只说明连接是加密的;几乎每个钓鱼网站都有。请改为检查网址中的网站名称。